Let’s Encrypt→IIS
Dalla richiesta al rinnovo.
Un servizio Windows ottiene, installa e rinnova automaticamente i certificati gratuiti di Let’s Encrypt per i tuoi siti IIS.
WINDOWS SERVER · IIS · LET’S ENCRYPT
Technoera Server Assistant ottiene, installa e rinnova in automatico i certificati Let’s Encrypt, con controlli e ritorno indietro se qualcosa non va. Su Windows Server con IIS, e pensato per gestire da un’unica console anche i server Linux.
PERCHÉ ADESSO
La durata massima dei certificati TLS pubblici si sta riducendo. Rinnovarli a mano diventa un’attività continua: una scadenza dimenticata significa un avviso di sicurezza nel browser dei tuoi visitatori.
Automatizzare il rinnovo diventa parte della gestione quotidiana dei siti.
Limiti applicati in base alla data di emissione. Non indicano la durata specifica dei certificati Let’s Encrypt.
Fonte: CA/Browser Forum, Baseline Requirements 6.3.2 (votazione SC-081v3)
COME FUNZIONA
Installa il servizio sul tuo Windows Server con IIS.
Configura i siti da gestire e la validazione dei domini. Per i wildcard, imposta la delega DNS iniziale.
Il servizio ottiene, installa e rinnova i certificati. Se hai attivato la conferma, la richiede prima della sostituzione.
IL CLIENT WINDOWS
Dai domini singoli ai wildcard, con gli strumenti che usi ogni giorno su Windows Server.
Un servizio Windows ottiene, installa e rinnova automaticamente i certificati gratuiti di Let’s Encrypt per i tuoi siti IIS.
Per i certificati wildcard, come *.dominio.ext, imposti un record di delega DNS una sola volta. Poi i rinnovi proseguono senza altri interventi sul DNS.
La validazione dei singoli domini avviene automaticamente sulla porta 80. Nessun record DNS di validazione da inserire a ogni rinnovo.
Usa certificati diversi e domini propri per i siti sullo stesso indirizzo IP, senza acquistare IP aggiuntivi.
Una conferma in attesa, un rinnovo fermo o una scadenza vicina: ricevi un avviso email quando è necessario l’intervento di una persona.
Un’applicazione desktop moderna, in stile Windows 11, e una riga di comando. Tutte le operazioni sono registrate, anche nel Visualizzatore eventi di Windows.
PENSATO PER LA PRODUZIONE
La sostituzione di un certificato non si ferma all’installazione. Server Assistant controlla prima, verifica dopo e torna indietro se qualcosa non va.
Le chiavi private rimangono sul server. Per emissione e validazione, comunica solo con Let’s Encrypt e, per la delega, con il servizio DNS scelto.
Prima della sostituzione, controlla che il nuovo certificato copra tutti i nomi utilizzati dai siti.
Puoi richiedere la conferma di una persona prima di sostituire un certificato in uso.
Dopo la sostituzione, verifica che ogni sito risponda con il certificato nuovo.
Se qualcosa non va, ripristina automaticamente il certificato precedente.
LA PIATTAFORMA
Server Assistant è progettato come piattaforma: un servizio su ogni server Windows con IIS, un connettore per i server Linux (dove i client di rinnovo esistono già) e una console centralizzata (sito amministrativo) da cui seguire i rinnovi di tutti i server.
Il servizio per Windows Server con IIS è la parte che puoi già provare sui tuoi server.
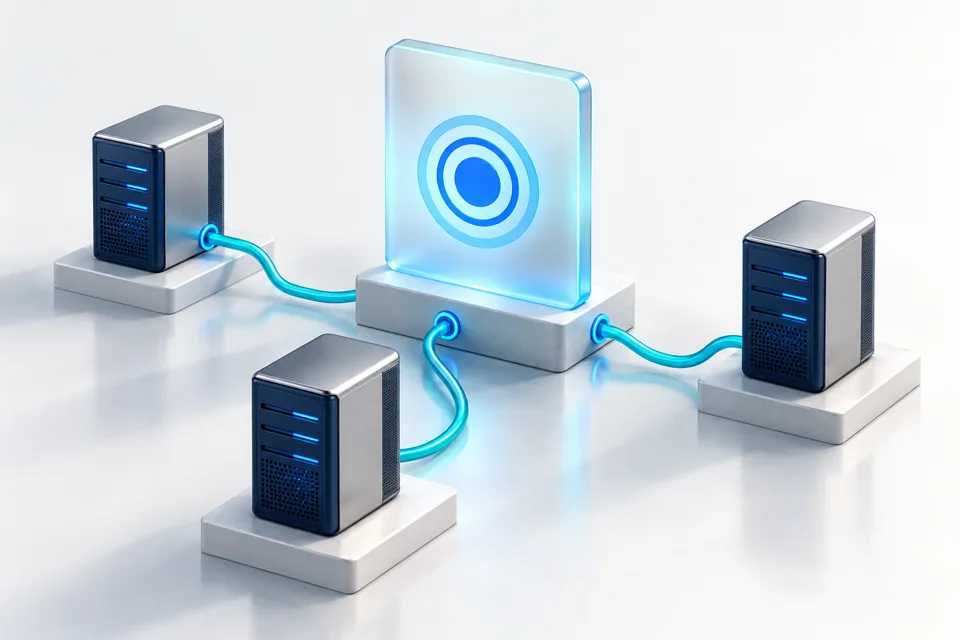
Servizio locale · rinnovo automatico
Rinnovi di tutti i server, Windows e Linux
PER CHI È
Gestisci i certificati dei siti IIS dei clienti senza trasformare ogni rinnovo in un’attività manuale.
Mantieni il controllo sulle sostituzioni, con verifiche, ripristino e registri delle operazioni.
Riduci il lavoro ricorrente sui certificati e il rischio di dimenticare una scadenza.
FAQ
Contatta Technoera per provare sui tuoi server il servizio per Windows Server con IIS.
Per i domini singoli la validazione avviene sulla porta 80, senza modifiche DNS per la validazione; il dominio deve già raggiungere il server. Per i wildcard serve un record di delega DNS iniziale: dopo la configurazione, i rinnovi sono automatici.
Per la validazione HTTP-01 dei domini singoli, Let’s Encrypt deve raggiungere il percorso di verifica sulla porta 80. Le normali richieste HTTP possono essere reindirizzate a HTTPS da IIS: le richieste di verifica sulla porta 80 le serve direttamente il servizio, prima di IIS.
Sì. Prima di sostituire un certificato in uso, il programma può chiedere una conferma. Controlla i nomi coperti, verifica il certificato effettivamente servito dopo la sostituzione e ripristina il precedente se qualcosa non va.
Le chiavi private restano sul server. Per l’emissione e la validazione, il programma comunica solo con Let’s Encrypt e, quando usi la delega, con il servizio DNS scelto.
Sui server Linux il rinnovo automatico lo fanno già diversi client: la piattaforma è progettata per collegarli alla console con un connettore, così da seguire da un unico punto i rinnovi di tutti i server. Il servizio che puoi già provare sui tuoi server è quello per Windows Server con IIS.
PARLIAMONE
Contatta Technoera per conoscere Server Assistant e provarlo nel tuo contesto.
Prosegui sul sito Technoera per il modulo di contatto.